针对金融行业的黑客攻击中,发现了大量朝鲜IP的访问。自本月初金融行业黑客事件曝光以来,首次正式确认通过朝鲜IP进行的攻击迹象。
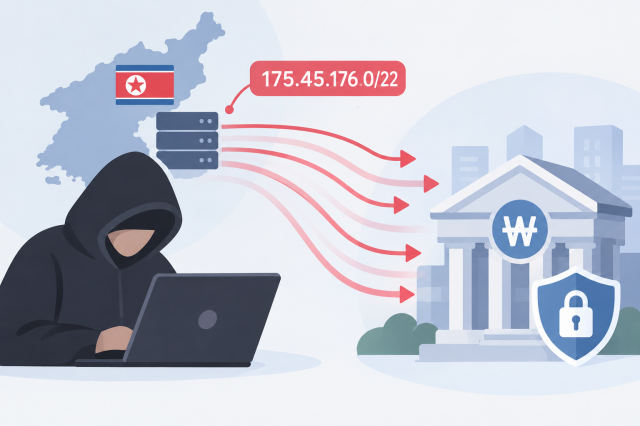
28日,金融业界透露,金融监管机构于21日通过金融安全综合监控系统“FIRST”向包括虚拟资产交易所等金融机构发出通知,提醒其注意“朝鲜IP对金融行业的扫描性访问相关事项”。
监管机构确认的IP范围为朝鲜分配的175.45.[176].0/22。截止通知发出时,已发现的访问尝试约为440万4101次。
监管机构要求各金融机构加强信息保护和内部控制,并立即实施实时监控等必要的安全措施。同时,呼吁各金融机构检查朝鲜IP的访问记录,如发现异常情况,及时向监管机构报告。
不过,迄今为止,通过该IP进行的攻击尝试尚未导致实际的黑客入侵或计算机损害报告。
有分析认为,虽然使用了朝鲜IP,但并不能轻易断定攻击主体就是朝鲜黑客。一位监管机构人士表示:“由于IP国籍可以被伪造,因此仅凭IP很难确定黑客的国籍。”
早前,金融监督院在本月6日针对金融行业频发的黑客事件发布媒体通知,指出“某些IP可能无法确定国家,即使确定了国家也存在绕过的可能,因此需要谨慎解读。”
与此同时,青瓦台国家安全室计划于当日下午召开由宋基浩副室长主持的金融委员会等相关部门的紧急应对会议。
安全室将在会议上检查虚拟资产交易所Bithumb和未来资产管理等发生的黑客事件的损失情况,并讨论防止损失扩大的对策。
本月初,自新韩银行开始,主要商业银行和Bithumb等金融行业普遍出现异常的计算机入侵迹象和黑客事件,金融监管机构已启动联合调查。
※ 本报道经人工智能(AI)系统翻译与编辑。