
主页搜索
搜索
选择时间
搜索范围
全部的
‘MDR’新闻 6个
-
 安랩推出AI驱动的安全新平台,迈向AI原生企业转型
安랩于16日宣布,将整合30多种安全产品和服务,以及30年以上积累的威胁情报(TI)和安全运营经验,推出以AI为中心的综合品牌“安랩AI Plus”,并转型为“AI原生安全平台企业”。 随着AI能够自主判断和行动,成为网络攻击的新参与者,攻击者利用AI快速探索漏洞和攻击路径,并自动化攻击方式。企业在云、SaaS和AI的广泛应用下,攻击面和安全事件不断增加,亟需缩小AI攻击与人本安全运营之间的差距。 在当天的“安랩AI愿景发布”记者见面会上,安랩公开了综合品牌“安랩AI Plus”及其产品和平台战略、代理AI技术、中长期投资和增长计划。“安랩AI Plus”是连接技术、产品和服务的平台和架构概念。 安랩将超越在现有产品中增加AI功能的“AI驱动安全”,转向从一开始就以AI为中心设计产品、服务和安全运营的“AI原生安全”。计划将分散在不同产品领域的数据连接成一个安全上下文,并实现多个AI代理的协作架构。 业务结构也将转向以SaaS为中心。产品和服务及安全能力将重组为“安랩AI Plus终端”和“安랩AI Plus安全运营”。终端将EPP和EDR整合为基于SaaS的解决方案,保护对象从PC扩展到服务器、虚拟环境、容器和移动设备。安全运营将以XDR、MDR和AI SOC为中心,连接多种安全信号,分析攻击的上下文和优先级,并支持预防、检测、调查和响应的整体流程。 安랩计划连接终端、网络、云、运营技术(OT)、威胁情报和安全监控数据,让AI将多个信号重构为一个安全事件,并提出响应优先级。多个AI代理将执行威胁分析、攻击流程推断、风险评估、调查和响应方案建议等任务。 目前,安랩基于超过2.5PB的安全数据、13种安全专用AI模型和60个安全工作工具,实施代理AI安全。每月处理超过1.9亿个安全对象和超过500亿个令牌,将AI SOC部分工作处理时间从原来的5分钟缩短至2分钟,约减少60%。 AI的判断和行动、数据访问过程将被记录和检查,主要措施需经过用户批准后执行。安랩将此定义为“受控自主性”原则,通过权限、政策、审计和批准来管理AI的自主性。 安랩计划在未来三年内在AI领域投资总计1000亿韩元。将重点投资于AI基础设施、AI技术、专业人才和研发能力,并将其连接为“AI原生×平台×SaaS×全球”的增长引擎。 在国内积累的技术、数据和安全运营经验将通过API和基于云的服务、全球合作伙伴生态系统扩展到海外市场。还将推动战略性并购,与AI技术公司和初创企业进行联合研究、业务合作和投资。基于此,安랩目标到2035年实现销售额达到10000亿韩元,全球销售占比超过30%。 安랩还设立了由“AI预防”、“AI SOC”和“AI检测与响应”组成的“AI安全体验区”,展示基于AI的安全技术的运作过程。 安랩代表强石均表示:“在AI正在改变网络安全游戏规则和安全产业竞争秩序的关键时刻,‘安랩AI Plus’将是安랩的下一个篇章。我们将成长为客户在面对AI时代的安全问题时,首先想到的AI原生安全平台企业。”
2026-09-16 19:16:00 -
 SK盾牌加强医疗机构网络安全,推动综合安全服务
SK盾牌针对医疗机构日益增加的网络威胁,开始加强医疗领域的安全业务。 SK盾牌于24日宣布,与Elimnet签署了旨在加强医疗机构个人信息保护和网络安全的合作协议(MOU),共同推动医疗机构专属的综合安全服务。 双方在医疗机构面临持续的网络威胁,如勒索软件的背景下,计划提升医疗机构的安全应对能力,支持个人信息和医疗信息的保护,以及稳定的医疗服务运营。 由于医疗机构所持有的个人信息和医疗信息的敏感性,以及网络攻击可能导致实际诊疗系统中断,安全的重要性日益凸显。 根据韩国社会保障信息院2026年发布的资料,国内医疗机构的安全事件从2020年的18起增加到2024年的71起,约增长了3.9倍。预计未来五年内,因安全事件造成的医疗机构累计损失将达到约1.5324万亿韩元。 尤其是医疗机构大规模管理诊疗记录和个人信息等敏感信息,网络攻击导致系统瘫痪时,医疗服务的提供将受到影响,因此建立前瞻性的安全应对体系的必要性日益增强。 SK盾牌与Elimnet合作,致力于提升医疗机构的安全能力。Elimnet是一家提供网络与信息安全、互联网线路、IDC、云计算等ICT服务的专业公司,已在医疗机构领域开展个人信息保护和ICT业务,拥有医院信息系统(HIS)和电子病历(EMR)相关项目经验及医疗市场客户网络。 通过此次合作,双方将结合SK盾牌的24小时安全监控服务(MSS)和网络威胁检测与应对服务(MDR)能力,以及Elimnet在医疗机构个人信息保护方面的专业性和客户网络,为医疗机构提供优化的综合安全服务。 此外,双方将持续共享针对医疗机构的最新安全威胁和漏洞信息,并建立联合应对机制。在此基础上,提供从个人信息保护到安全运营监控、威胁检测与应对的有机结合的安全服务,提升医疗机构的安全应对能力和医疗现场的安全水平。 同时,利用各自的客户网络共同发掘新业务机会,并扩大销售与市场合作。SK盾牌计划通过此举加强医疗机构领域的网络安全业务基础,更有效地应对医疗机构的安全需求。 SK盾牌网络业务部门副总裁金炳武表示:“近期针对医疗机构的网络威胁已不仅限于信息泄露,甚至影响到医疗服务的连续性和患者安全,已演变为更为复杂的形式。SK盾牌将基于国内最高水平的安全运营能力和威胁应对专业性,增强医疗机构的网络恢复能力,为构建更安全的数字医疗环境贡献力量。” SK盾牌此前已提出针对医疗机构的网络安全应对策略,并公开相关服务应用案例。去年4月,提出了包括网络隔离、系统保护、账户管理等在内的医疗机构安全应对方案,并介绍了将MDR服务应用于医疗机构的案例。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-08-24 18:00:00 -
 LG U+收购MDR企业帕戈网络,强化企业安全业务
LG U+于4日宣布收购国内运营型安全服务(MDR)企业帕戈网络。此举旨在提升整体安全体系,并增强企业安全业务的竞争力。 MDR是一项24小时监控企业安全环境、检测、分析和应对威胁的服务。与传统安全解决方案主要集中于威胁检测不同,MDR的特点在于专业人员会实际分析和应对安全事件。企业因此可以减轻安全人员的招聘负担,同时建立更高水平的安全体系。 根据LG U+的说法,帕戈网络被认为是国内网络安全市场MDR领域的领先者。该公司基于自主开发的安全运营平台“DeepACT”,运营着多种检测规则和应对流程,服务于国内金融、IT、制造等多个行业的客户。根据去年数据,帕戈网络的员工人数约为27人。 LG U+计划基于此次收购所获得的MDR能力,构建涵盖认证、网络、监控和威胁响应的综合安全体系,并进一步扩大针对企业客户的安全业务。然而,关于此次收购的投资规模和股份比例等信息并未公开。LG U+相关人士表示:“由于双方之间的保密条款,无法公开收购相关的投资规模和股份比例。” 此次战略具有重要意义,因为这是LG U+推进的安全成长战略的首次收购合并(M&A)。此前,LG U+首席执行官洪范植曾提出安全、质量和安全性是公司的三大基本原则,并强调基于客户信任的增长。 LG U+企业部门副总裁权勇贤表示:“此次收购旨在为企业客户提供更高质量的安全服务,同时提升LG U+的安全应对能力。未来,我们将持续进行安全投资和能力提升,力争成为客户可信赖的安全合作伙伴。” 与此同时,国内安全市场正在快速增长。预计到2034年,韩国网络安全市场将从2025年的289亿美元(约合4.16万亿韩元)增长至989亿美元(约合14.26万亿韩元),年均增长率为14.7%。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-08-04 18:00:20 -
 奥斯特姆植牙技术在欧洲医生现场体验
奥斯特姆植牙邀请欧洲牙医前来韩国,现场展示其植牙技术和数字化牙科解决方案。通过公开从植牙生产到临床的全过程,进一步巩固了其在海外市场扩展的基础。奥斯特姆植牙于6月7日至13日举办了“2026年奥斯特姆欧洲巡回研讨会”,邀请了来自9个欧洲国家的70余名牙医和客户。此次活动由奥斯特姆植牙捷克分公司主办,参与国家包括立陶宛、保加利亚、波兰、爱沙尼亚、拉脱维亚、克罗地亚、斯洛伐克、波斯尼亚和黑塞哥维那、挪威等。参与者们参观了位于釜山的植牙生产工厂(K1·K2),亲自了解了生产流程和质量管理系统。该工厂具备年产2000万套的生产能力,所有生产产品均获得了欧盟医疗器械法规(CE MDR)认证。来自立陶宛的尤斯蒂纳斯·普列图克斯(Justinas Pletkus)院长表示:“通过亲自确认奥斯特姆植牙产品的生产和管理方式,我对品牌的信任感进一步增强。”在首尔总部,参与者体验了数字化牙科诊疗解决方案,并参与了学术交流项目。大家查看了口腔扫描仪、3D打印机、铣床等主要设备,并了解了从牙科室内装修到售后服务的“整体解决方案”体系。此外,国内外教授参与的研讨会上分享了最新的临床趋势和治疗经验。奥斯特姆植牙计划借此次活动扩大在欧洲市场的学术与教育基础营销及当地销售。公司相关人士表示:“欧洲市场的临床标准较高,我们将通过以研发和教育为中心的战略来增强竞争力。”过去,韩国在欧洲等发达市场学习植牙技术,但现在凭借自身的技术实力和系统化的教育体系,已成长为向全球市场推广植牙技术的国家。奥斯特姆植牙凭借与全球企业相媲美的产品质量和研发能力,正在推动国内外市场的植牙普及。 ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-17 22:44:00 -
 SK盾牌:中小企业网络安全事件响应平均需106天,常态化安全体系至关重要
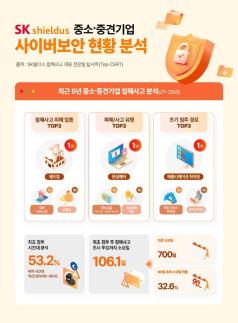
SK盾牌在中小企业周之际,基于过去五年积累的网络安全事件分析数据,分析了中小企业和中型企业面临的主要网络威胁趋势。 分析结果显示,中小企业和中型企业在意识到安全事件并开始调查的平均时间为106.1天。最长期限达700天,超过90天的响应延迟案例占总数的32.6%。 随着人工智能(AI)应用的普及,企业系统环境日益复杂,中小企业和中型企业面临的响应压力也在加大。根据韩国互联网振兴院(KISA)的数据,去年约89.4%的勒索软件受害报告来自中小企业和中型企业。 此次分析是基于SK盾牌自2021年至2025年间对国内企业网络安全事件响应的数据进行的。 过去五年中,中小企业和中型企业发生的主要网络攻击类型中,勒索软件占44.9%,信息泄露占42.9%,随后是加密货币挖矿攻击。 攻击的主要入侵途径为应用程序漏洞(20.8%)、文件上传漏洞(18.9%)、VPN漏洞(15.4%)。此外,恶意邮件、钓鱼网站(Watering Hole)和外部暴露的URL等也是主要攻击途径。 今年的主要网络安全事件中,恶意邮件和基于钓鱼网站的数据泄露、通过暴力破解攻击(Brute Force)导致的勒索软件感染,以及基于供应链攻击的加密货币挖矿事件均有发生。 特别是首次入侵的时间集中在夜间和深夜(18时至05时),该时间段内发生的攻击占总数的53.2%。SK盾牌对此时间段的响应空白可能性表示关注。然而,由于白天也持续发生攻击尝试,因此强调需要24小时的常态化监控体系。 按行业划分,制造业的受害比例最高,达47.4%。其次是信息服务业(15.8%)和金融业(10.5%)。教育服务业和零售业等多个行业也发生了网络安全事件,显示出安全威胁在各行业间的扩散。 SK盾牌指出,制造业由于生产设备与运营系统紧密相连,一旦发生安全事件,可能导致生产线停滞、配送延误和供应链损失等严重后果。 因此,SK盾牌通过提供24小时、365天的威胁检测、分析和响应的管理型检测响应(MDR)服务,支持中小企业和中型企业建立常态化的安全响应体系。MDR服务提供从检测到阻断的联动响应体系,并可按月订阅使用。 SK盾牌相关人士表示:“随着AI技术的普及,网络攻击日益精细化和复杂化,单靠有限的人力难以应对所有威胁。我们将继续扩大支持,帮助中小企业和中型企业在减轻负担的同时,建立专业的安全响应体系。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-15 02:55:31 -
 中小企业平均106天才察觉黑客攻击,重点关注勒索软件和信息泄露
中小企业在遭受网络攻击后,平均需要超过100天才能察觉并开始调查。由于安全人员和基础设施有限,检测和响应的延迟增加了损失扩大的可能性。 SK盾牌于14日发布的报告显示,经过对2021年至2025年间国内企业安全事件数据的分析,中小企业从首次入侵到察觉并开始调查平均需要106.1天。 部分案例甚至长达700天。响应延迟超过90天的案例占整体的32.6%。这意味着攻击者在内部系统中停留的时间较长,有更多机会窃取信息或扩大损害。 主要的安全事件类型集中在勒索软件和信息泄露。过去五年中,中小企业发生的安全事件中,勒索软件占44.9%,信息泄露占42.9%。两者合计占总事件的87.8%。加密货币挖矿也成为主要的安全事件类型。 初始入侵路径多为系统漏洞利用。应用程序漏洞攻击占20.8%,文件上传漏洞占18.9%,VPN漏洞占15.4%。恶意邮件、水坑攻击和外部暴露URL也被分析为主要攻击路径。 攻击时间段也值得关注。首次入侵的时间点在下午6点至凌晨5点之间,占整体的53.2%。这表明在工作时间之外,安全监控的松懈使得攻击者有机可乘。然而,白天也持续发生黑客攻击,因此需要建立常态化的监控机制。 从行业来看,制造业的损失比例最高。在分析的安全事件中,制造业占47.4%,信息服务业占15.8%,金融业占10.5%。教育服务业和零售业也出现了损失案例,显示出安全威胁并非局限于特定行业。 制造业因生产设备与运营系统相连,发生安全事件后可能导致生产线停滞、配送延误和交货期延长。损失可能蔓延至合作伙伴和整个供应链,因此快速的检测和响应机制至关重要。 近期AI的普及也加大了安全负担。企业的工作环境日益复杂,攻击自动化的可能性增加,使得有限的人力难以应对所有威胁。尤其是中小企业,难以配备专业的安全人员和24小时监控体系,响应延迟的风险更大。 SK盾牌表示,将通过管理型检测与响应服务MDR和攻击面管理服务ASM来支持中小企业的安全响应。MDR提供24小时365天的威胁检测、分析和响应服务。ASM则从攻击者的视角识别外部暴露的资产和漏洞,并管理风险。 此次分析显示,中小企业安全的核心任务正从单纯的预防转向提高检测和响应速度。在无法完全阻止入侵的环境中,快速发现攻击迹象和阻止内部扩散将成为决定损失规模的关键因素。 SK盾牌相关人士表示:“随着AI技术的普及,网络攻击愈加精细化和复杂化,有限的人力和资源难以应对所有威胁。我们将继续扩大支持,帮助中小企业在减轻负担的同时,建立专业的安全响应体系。” ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-15 00:45:13
-
安랩推出AI驱动的安全新平台,迈向AI原生企业转型
安랩于16日宣布,将整合30多种安全产品和服务,以及30年以上积累的威胁情报(TI)和安全运营经验,推出以AI为中心的综合品牌“安랩AI Plus”,并转型为“AI原生安全平台企业”。 随着AI能够自主判断和行动,成为网络攻击的新参与者,攻击者利用AI快速探索漏洞和攻击路径,并自动化攻击方式。企业在云、SaaS和AI的广泛应用下,攻击面和安全事件不断增加,亟需缩小AI攻击与人本安全运营之间的差距。 在当天的“安랩AI愿景发布”记者见面会上,安랩公开了综合品牌“安랩AI Plus”及其产品和平台战略、代理AI技术、中长期投资和增长计划。“安랩AI Plus”是连接技术、产品和服务的平台和架构概念。 安랩将超越在现有产品中增加AI功能的“AI驱动安全”,转向从一开始就以AI为中心设计产品、服务和安全运营的“AI原生安全”。计划将分散在不同产品领域的数据连接成一个安全上下文,并实现多个AI代理的协作架构。 业务结构也将转向以SaaS为中心。产品和服务及安全能力将重组为“安랩AI Plus终端”和“安랩AI Plus安全运营”。终端将EPP和EDR整合为基于SaaS的解决方案,保护对象从PC扩展到服务器、虚拟环境、容器和移动设备。安全运营将以XDR、MDR和AI SOC为中心,连接多种安全信号,分析攻击的上下文和优先级,并支持预防、检测、调查和响应的整体流程。 安랩计划连接终端、网络、云、运营技术(OT)、威胁情报和安全监控数据,让AI将多个信号重构为一个安全事件,并提出响应优先级。多个AI代理将执行威胁分析、攻击流程推断、风险评估、调查和响应方案建议等任务。 目前,安랩基于超过2.5PB的安全数据、13种安全专用AI模型和60个安全工作工具,实施代理AI安全。每月处理超过1.9亿个安全对象和超过500亿个令牌,将AI SOC部分工作处理时间从原来的5分钟缩短至2分钟,约减少60%。 AI的判断和行动、数据访问过程将被记录和检查,主要措施需经过用户批准后执行。安랩将此定义为“受控自主性”原则,通过权限、政策、审计和批准来管理AI的自主性。 安랩计划在未来三年内在AI领域投资总计1000亿韩元。将重点投资于AI基础设施、AI技术、专业人才和研发能力,并将其连接为“AI原生×平台×SaaS×全球”的增长引擎。 在国内积累的技术、数据和安全运营经验将通过API和基于云的服务、全球合作伙伴生态系统扩展到海外市场。还将推动战略性并购,与AI技术公司和初创企业进行联合研究、业务合作和投资。基于此,安랩目标到2035年实现销售额达到10000亿韩元,全球销售占比超过30%。 安랩还设立了由“AI预防”、“AI SOC”和“AI检测与响应”组成的“AI安全体验区”,展示基于AI的安全技术的运作过程。 安랩代表强石均表示:“在AI正在改变网络安全游戏规则和安全产业竞争秩序的关键时刻,‘安랩AI Plus’将是安랩的下一个篇章。我们将成长为客户在面对AI时代的安全问题时,首先想到的AI原生安全平台企业。”
2026-09-16 19:16:00 -
SK盾牌加强医疗机构网络安全,推动综合安全服务
SK盾牌针对医疗机构日益增加的网络威胁,开始加强医疗领域的安全业务。 SK盾牌于24日宣布,与Elimnet签署了旨在加强医疗机构个人信息保护和网络安全的合作协议(MOU),共同推动医疗机构专属的综合安全服务。 双方在医疗机构面临持续的网络威胁,如勒索软件的背景下,计划提升医疗机构的安全应对能力,支持个人信息和医疗信息的保护,以及稳定的医疗服务运营。 由于医疗机构所持有的个人信息和医疗信息的敏感性,以及网络攻击可能导致实际诊疗系统中断,安全的重要性日益凸显。 根据韩国社会保障信息院2026年发布的资料,国内医疗机构的安全事件从2020年的18起增加到2024年的71起,约增长了3.9倍。预计未来五年内,因安全事件造成的医疗机构累计损失将达到约1.5324万亿韩元。 尤其是医疗机构大规模管理诊疗记录和个人信息等敏感信息,网络攻击导致系统瘫痪时,医疗服务的提供将受到影响,因此建立前瞻性的安全应对体系的必要性日益增强。 SK盾牌与Elimnet合作,致力于提升医疗机构的安全能力。Elimnet是一家提供网络与信息安全、互联网线路、IDC、云计算等ICT服务的专业公司,已在医疗机构领域开展个人信息保护和ICT业务,拥有医院信息系统(HIS)和电子病历(EMR)相关项目经验及医疗市场客户网络。 通过此次合作,双方将结合SK盾牌的24小时安全监控服务(MSS)和网络威胁检测与应对服务(MDR)能力,以及Elimnet在医疗机构个人信息保护方面的专业性和客户网络,为医疗机构提供优化的综合安全服务。 此外,双方将持续共享针对医疗机构的最新安全威胁和漏洞信息,并建立联合应对机制。在此基础上,提供从个人信息保护到安全运营监控、威胁检测与应对的有机结合的安全服务,提升医疗机构的安全应对能力和医疗现场的安全水平。 同时,利用各自的客户网络共同发掘新业务机会,并扩大销售与市场合作。SK盾牌计划通过此举加强医疗机构领域的网络安全业务基础,更有效地应对医疗机构的安全需求。 SK盾牌网络业务部门副总裁金炳武表示:“近期针对医疗机构的网络威胁已不仅限于信息泄露,甚至影响到医疗服务的连续性和患者安全,已演变为更为复杂的形式。SK盾牌将基于国内最高水平的安全运营能力和威胁应对专业性,增强医疗机构的网络恢复能力,为构建更安全的数字医疗环境贡献力量。” SK盾牌此前已提出针对医疗机构的网络安全应对策略,并公开相关服务应用案例。去年4月,提出了包括网络隔离、系统保护、账户管理等在内的医疗机构安全应对方案,并介绍了将MDR服务应用于医疗机构的案例。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-08-24 18:00:00 -
LG U+收购MDR企业帕戈网络,强化企业安全业务
LG U+于4日宣布收购国内运营型安全服务(MDR)企业帕戈网络。此举旨在提升整体安全体系,并增强企业安全业务的竞争力。 MDR是一项24小时监控企业安全环境、检测、分析和应对威胁的服务。与传统安全解决方案主要集中于威胁检测不同,MDR的特点在于专业人员会实际分析和应对安全事件。企业因此可以减轻安全人员的招聘负担,同时建立更高水平的安全体系。 根据LG U+的说法,帕戈网络被认为是国内网络安全市场MDR领域的领先者。该公司基于自主开发的安全运营平台“DeepACT”,运营着多种检测规则和应对流程,服务于国内金融、IT、制造等多个行业的客户。根据去年数据,帕戈网络的员工人数约为27人。 LG U+计划基于此次收购所获得的MDR能力,构建涵盖认证、网络、监控和威胁响应的综合安全体系,并进一步扩大针对企业客户的安全业务。然而,关于此次收购的投资规模和股份比例等信息并未公开。LG U+相关人士表示:“由于双方之间的保密条款,无法公开收购相关的投资规模和股份比例。” 此次战略具有重要意义,因为这是LG U+推进的安全成长战略的首次收购合并(M&A)。此前,LG U+首席执行官洪范植曾提出安全、质量和安全性是公司的三大基本原则,并强调基于客户信任的增长。 LG U+企业部门副总裁权勇贤表示:“此次收购旨在为企业客户提供更高质量的安全服务,同时提升LG U+的安全应对能力。未来,我们将持续进行安全投资和能力提升,力争成为客户可信赖的安全合作伙伴。” 与此同时,国内安全市场正在快速增长。预计到2034年,韩国网络安全市场将从2025年的289亿美元(约合4.16万亿韩元)增长至989亿美元(约合14.26万亿韩元),年均增长率为14.7%。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-08-04 18:00:20 -
奥斯特姆植牙技术在欧洲医生现场体验
奥斯特姆植牙邀请欧洲牙医前来韩国,现场展示其植牙技术和数字化牙科解决方案。通过公开从植牙生产到临床的全过程,进一步巩固了其在海外市场扩展的基础。奥斯特姆植牙于6月7日至13日举办了“2026年奥斯特姆欧洲巡回研讨会”,邀请了来自9个欧洲国家的70余名牙医和客户。此次活动由奥斯特姆植牙捷克分公司主办,参与国家包括立陶宛、保加利亚、波兰、爱沙尼亚、拉脱维亚、克罗地亚、斯洛伐克、波斯尼亚和黑塞哥维那、挪威等。参与者们参观了位于釜山的植牙生产工厂(K1·K2),亲自了解了生产流程和质量管理系统。该工厂具备年产2000万套的生产能力,所有生产产品均获得了欧盟医疗器械法规(CE MDR)认证。来自立陶宛的尤斯蒂纳斯·普列图克斯(Justinas Pletkus)院长表示:“通过亲自确认奥斯特姆植牙产品的生产和管理方式,我对品牌的信任感进一步增强。”在首尔总部,参与者体验了数字化牙科诊疗解决方案,并参与了学术交流项目。大家查看了口腔扫描仪、3D打印机、铣床等主要设备,并了解了从牙科室内装修到售后服务的“整体解决方案”体系。此外,国内外教授参与的研讨会上分享了最新的临床趋势和治疗经验。奥斯特姆植牙计划借此次活动扩大在欧洲市场的学术与教育基础营销及当地销售。公司相关人士表示:“欧洲市场的临床标准较高,我们将通过以研发和教育为中心的战略来增强竞争力。”过去,韩国在欧洲等发达市场学习植牙技术,但现在凭借自身的技术实力和系统化的教育体系,已成长为向全球市场推广植牙技术的国家。奥斯特姆植牙凭借与全球企业相媲美的产品质量和研发能力,正在推动国内外市场的植牙普及。 ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-17 22:44:00 -
SK盾牌:中小企业网络安全事件响应平均需106天,常态化安全体系至关重要
SK盾牌在中小企业周之际,基于过去五年积累的网络安全事件分析数据,分析了中小企业和中型企业面临的主要网络威胁趋势。 分析结果显示,中小企业和中型企业在意识到安全事件并开始调查的平均时间为106.1天。最长期限达700天,超过90天的响应延迟案例占总数的32.6%。 随着人工智能(AI)应用的普及,企业系统环境日益复杂,中小企业和中型企业面临的响应压力也在加大。根据韩国互联网振兴院(KISA)的数据,去年约89.4%的勒索软件受害报告来自中小企业和中型企业。 此次分析是基于SK盾牌自2021年至2025年间对国内企业网络安全事件响应的数据进行的。 过去五年中,中小企业和中型企业发生的主要网络攻击类型中,勒索软件占44.9%,信息泄露占42.9%,随后是加密货币挖矿攻击。 攻击的主要入侵途径为应用程序漏洞(20.8%)、文件上传漏洞(18.9%)、VPN漏洞(15.4%)。此外,恶意邮件、钓鱼网站(Watering Hole)和外部暴露的URL等也是主要攻击途径。 今年的主要网络安全事件中,恶意邮件和基于钓鱼网站的数据泄露、通过暴力破解攻击(Brute Force)导致的勒索软件感染,以及基于供应链攻击的加密货币挖矿事件均有发生。 特别是首次入侵的时间集中在夜间和深夜(18时至05时),该时间段内发生的攻击占总数的53.2%。SK盾牌对此时间段的响应空白可能性表示关注。然而,由于白天也持续发生攻击尝试,因此强调需要24小时的常态化监控体系。 按行业划分,制造业的受害比例最高,达47.4%。其次是信息服务业(15.8%)和金融业(10.5%)。教育服务业和零售业等多个行业也发生了网络安全事件,显示出安全威胁在各行业间的扩散。 SK盾牌指出,制造业由于生产设备与运营系统紧密相连,一旦发生安全事件,可能导致生产线停滞、配送延误和供应链损失等严重后果。 因此,SK盾牌通过提供24小时、365天的威胁检测、分析和响应的管理型检测响应(MDR)服务,支持中小企业和中型企业建立常态化的安全响应体系。MDR服务提供从检测到阻断的联动响应体系,并可按月订阅使用。 SK盾牌相关人士表示:“随着AI技术的普及,网络攻击日益精细化和复杂化,单靠有限的人力难以应对所有威胁。我们将继续扩大支持,帮助中小企业和中型企业在减轻负担的同时,建立专业的安全响应体系。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-15 02:55:31 -
中小企业平均106天才察觉黑客攻击,重点关注勒索软件和信息泄露
中小企业在遭受网络攻击后,平均需要超过100天才能察觉并开始调查。由于安全人员和基础设施有限,检测和响应的延迟增加了损失扩大的可能性。 SK盾牌于14日发布的报告显示,经过对2021年至2025年间国内企业安全事件数据的分析,中小企业从首次入侵到察觉并开始调查平均需要106.1天。 部分案例甚至长达700天。响应延迟超过90天的案例占整体的32.6%。这意味着攻击者在内部系统中停留的时间较长,有更多机会窃取信息或扩大损害。 主要的安全事件类型集中在勒索软件和信息泄露。过去五年中,中小企业发生的安全事件中,勒索软件占44.9%,信息泄露占42.9%。两者合计占总事件的87.8%。加密货币挖矿也成为主要的安全事件类型。 初始入侵路径多为系统漏洞利用。应用程序漏洞攻击占20.8%,文件上传漏洞占18.9%,VPN漏洞占15.4%。恶意邮件、水坑攻击和外部暴露URL也被分析为主要攻击路径。 攻击时间段也值得关注。首次入侵的时间点在下午6点至凌晨5点之间,占整体的53.2%。这表明在工作时间之外,安全监控的松懈使得攻击者有机可乘。然而,白天也持续发生黑客攻击,因此需要建立常态化的监控机制。 从行业来看,制造业的损失比例最高。在分析的安全事件中,制造业占47.4%,信息服务业占15.8%,金融业占10.5%。教育服务业和零售业也出现了损失案例,显示出安全威胁并非局限于特定行业。 制造业因生产设备与运营系统相连,发生安全事件后可能导致生产线停滞、配送延误和交货期延长。损失可能蔓延至合作伙伴和整个供应链,因此快速的检测和响应机制至关重要。 近期AI的普及也加大了安全负担。企业的工作环境日益复杂,攻击自动化的可能性增加,使得有限的人力难以应对所有威胁。尤其是中小企业,难以配备专业的安全人员和24小时监控体系,响应延迟的风险更大。 SK盾牌表示,将通过管理型检测与响应服务MDR和攻击面管理服务ASM来支持中小企业的安全响应。MDR提供24小时365天的威胁检测、分析和响应服务。ASM则从攻击者的视角识别外部暴露的资产和漏洞,并管理风险。 此次分析显示,中小企业安全的核心任务正从单纯的预防转向提高检测和响应速度。在无法完全阻止入侵的环境中,快速发现攻击迹象和阻止内部扩散将成为决定损失规模的关键因素。 SK盾牌相关人士表示:“随着AI技术的普及,网络攻击愈加精细化和复杂化,有限的人力和资源难以应对所有威胁。我们将继续扩大支持,帮助中小企业在减轻负担的同时,建立专业的安全响应体系。” ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-15 00:45:13









