
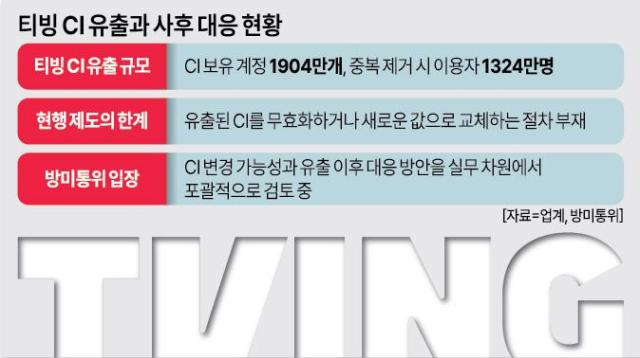
在蒂빙个人信息泄露事件中,来自谷歌、NAVER等外部门户网站、手机和I-PIN等身份验证过程中生成的关联信息(CI)共1904万个被泄露,成为新的安全问题。
根据现行法律,尽管个人识别的CI被泄露,但并没有无效化或更换新值的程序。广播媒体通信委员会(방미통위)正在对此制定对策。
在此次蒂빙事件中,CI被用作计算实际受害者数量的标准。根据3日民官联合调查组发布的结果,持有CI的账户泄露数量为1904万个,去除重复账户后,实际用户约为1324万人。
没有CI的约2040万个账户,因难以确认是否为同一人持有多个账户,整体受害者数量尚未确定。
尽管CI被泄露,但黑客无法利用其进行账户盗取或金融交易。问题在于多个业务者使用相同的CI。如果攻击者获取的泄露数据库或单独持有的数据中包含相同的CI,就可能将个人的姓名、联系方式、注册服务等分散的信息结合在一起。
加州大学教授崔京镇指出:“CI本身并不危险,但如果出于恶意目的将自己持有的数据与泄露的数据结合使用,CI就可能成为识别同一人的工具。”他强调:“与多种数据结合时,风险会加大。”
在系统中,CI是每人分配一个值。即使重新进行认证,也会获得相同的值。然而,像信用卡或密码那样,泄露的值并没有停止或更换的程序。
崔教授解释说,CI并不是技术上无法更改的值。他表示:“到目前为止,CI的制度一直是保持不变,但实际上可以更改。”他强调:“应恢复CI作为临时识别符的功能,并为目前永久使用的CI设定有效期。”
如果在有效期到期或发生泄露事件时发放新值,即使原有CI泄露,也能降低其作为多种数据连接手段的长期使用风险。
崔教授补充道:“방미통위目前以指定的身份验证机构为中心生成和提供CI,如果相关规定得到整顿,就可以引入有效期和更换机制。”
방미통위于6月对蒂빙展开了紧急实态检查,确认了CI的处理目的、存储和传输过程的加密情况、侵害事故应对计划等。并且,正在推进将居民身份证号码与CI的分离保管义务实施日期从明年5月提前至1月的公告修订。
방미통위的相关人士表示:“目前尚未确定会议日程,但与公告修订相关的会议日程不久将会确定。”并表示:“将在本月内进行。”
※ 本报道经人工智能(AI)系统翻译与编辑。












