
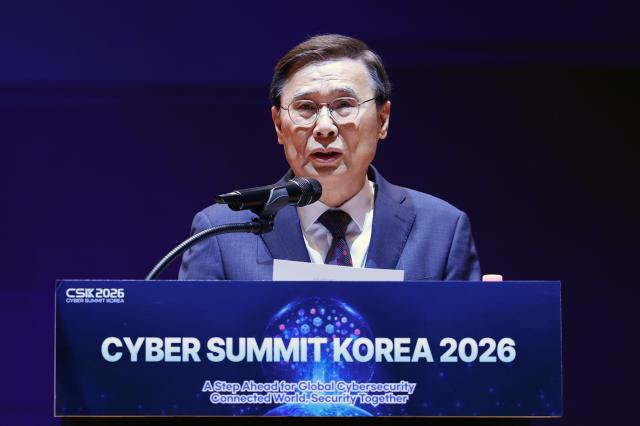
国家情报局于17日在首尔COEX举行的全球网络安全活动“网络峰会韩国(CSK)2026”上,公布了国家网络安全政策和AI安全政策的调整方向。
首先,将对制定已有14年的“国家云计算安全指南”进行调整,以适应AI和云技术环境的变化。公共领域在引入民间云时适用的安全标准也将根据国际标准和技术环境进行改进。
云计算等级体系的标准也将从系统转变为数据。目前根据系统的重要性分为高、中、低等级,而修订案将根据国家网络安全体系(N2SF)按照数据的重要性分为机密(C)、敏感(S)和公开(D)信息。
针对AI等新技术服务的云验证例外也将被设立。对于仅处理公开信息而不涉及敏感个人信息的公共机构,或依赖于特定目的设备的医疗机器人等云服务,将适用此例外。
国家情报局计划在2028年前建立国家漏洞数据库(DB),收集国内外流通的商业和公开软件的漏洞信息。漏洞报告、处理和公开制度也将在今年进行试点,计划于2028年扩展至国家公共机构。
网络安全体系也将从以往的网络隔离为中心转向N2SF。基于今年5月修订的国家网络安全基本指导方针,将考虑工作环境和数据重要性等因素,提升安全水平的应用体系。
针对AI本身的安全政策也将制定。国家情报局去年成立了国家人工智能安全中心,以应对AI安全威胁。今年上半年,针对290多个国家和公共机构进行了AI引入及安全管理现状的调查,并对其中17个机构进行了AI系统的安全检查和安全验证活动(红队测试)。
※ 本报道经人工智能(AI)系统翻译与编辑。












