
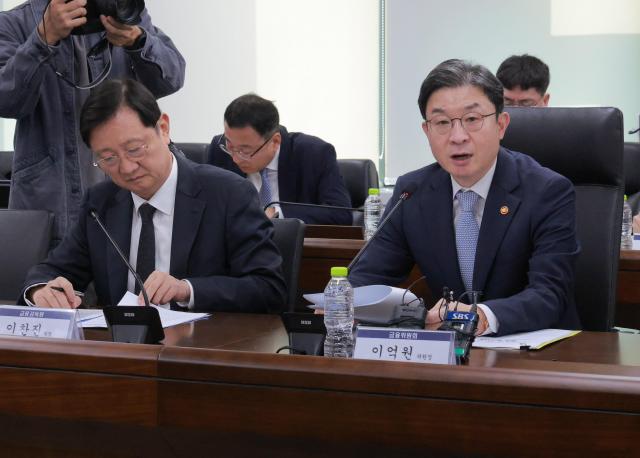
李亿权金融委员会主席针对近期金融领域频发的侵害事件表示,不能排除利用人工智能(AI)进行黑客攻击的可能性,强调应尽快建立基于AI的安全体系。金融监管机构将对全金融领域的脆弱系统和认证体系进行紧急检查,并决定对已共享的攻击信息未能及时响应的情况,严肃追责。
4日,金融委员会表示,李主席于当日下午2时在政府首尔厅召集了全金融领域的协会会长及发生侵害事件的金融公司首席执行官(CEO),检查应对情况。原定于7日召开紧急应对会议,但由于银行、储蓄银行和资本公司等第二金融领域也相继报告了受害情况,因此将会议提前至当天举行。
李主席在开场发言中指出:“即使拥有再坚固的安全体系,管理不善的一个漏洞也可能导致整个安全体系的脆弱。”他表示:“截至目前尚未确认敏感信息泄露的迹象,但由于可能引发如语音钓鱼等二次损害,必须保持警惕,积极进行预防性应对。”
他还强调:“网络威胁在金融与非金融之间没有界限,因此将进一步加强与科学技术信息通信部、警察厅等相关部门的协作,进行跨政府的应对。”
李主席提到此次侵害事件可能涉及AI的使用,强调需要提升应对的安全体系。他表示:“虽然很难下定论,但不能排除利用AI进行黑客攻击的可能性。随着新的高频网络攻击类型的出现,必须尽快建立用AI防御AI攻击的安全体系。”
他补充道:“在快速变化的AI发展中,新的模式迅速扩散,利用意想不到的漏洞进行黑客攻击的手法也在加速传播。”他希望金融领域能积极参与AI安全测试等政策,同时加快向基于AI的安全体系转型。
金融监管机构认为此次连环黑客事件可能是由同一攻击者实施的。多个金融公司发现了相同的攻击者IP地址,并且攻击者在不断更换IP的情况下继续进行攻击。
特别是,攻击者可能利用AI工具对多个金融公司进行大规模自动化攻击。主要攻击路径集中在处理核心金融交易的主系统之外的员工和贷款招募人用的业务支持系统或网站等附属系统。
金融监督院为防止类似事件再次发生,已对全金融领域认证程序不完善的服务进行全面调查,要求修正错误,并在必要时关闭相关服务。此外,指示银行和信用卡公司在6日前,证券、保险、储蓄银行、电子金融业者等在8日前完成自查。结果分析后,如发现不足之处,将要求迅速补救。
李主席表示:“尽管已有共享的攻击信息和事故案例,但如因未能进行必要的检查和应对而导致类似事件发生,将依法严肃追责。”
目前,金融领域自9月30日至10月3日,已在新韩银行、KB国民银行、 하나银行、BNK釜山银行等4家银行,以及예가람、欢迎储蓄银行、现代资本等处发现了全面的黑客攻击,紧张气氛加剧。对此,李在明总统也已指示进行彻底调查和制定对策。
青瓦台首席发言人姜裕贞在4日表示:“李总统已就近期发生的金融机构和公共机构的个人信息泄露事件及应对现状进行了汇报,并指示对此事保持高度重视,确保彻底调查和制定对策。”
※ 本报道经人工智能(AI)系统翻译与编辑。












