
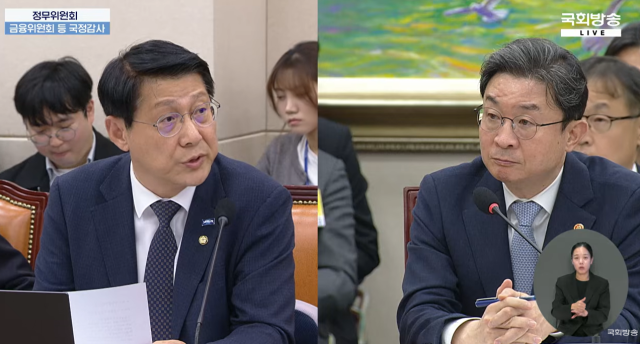
为了应对金融行业频发的黑客事件,金融监管机构进行的紧急安全检查的有效性在国政审查中受到质疑。部分银行仅检查了最近三个月的接入记录就报告“正常”,而金融公司发放的自查表中缺乏具体的检查标准和周期。
在8日的国会金融委员会国政审查中,金亨延议员向金融委员会委员长李亿权质问:“部分银行仅检查三个月就报告正常,三个月的检查结果与一年的检查结果是一样的吗?为什么金融机构的检查周期各不相同?”
金议员公开了金融监督院发放的12项自查表,指出检查标准的漏洞。他表示:“在检查是否有侵害尝试和损失的项目中,并没有说明需要检查多长时间,因此无论是检查三个月还是一年,都可以回答‘是’。”
他还质疑了关于实时安全监控系统运行情况的项目,指出“即使是发生事故的新韩银行也可以回答‘是’,因为事故服务器在安全监控范围内。”仅凭安全监控系统的运行情况难以评估实际的入侵检测能力。
此次新韩银行黑客攻击所使用的攻击IP在今年初也曾访问过互联网银行的事实被披露。金议员表示:“根据我们办公室与当局共享的攻击IP,检查了三家互联网银行,发现其中两家在同一天,即今年1月24日,曾有接入记录。”
他强调:“如果仅检查三个月是无法发现的,正是因为三家互联网银行检查了一年的记录,才得以确认。”但他也补充道,仅凭相同的IP地址并不能断定是同一攻击者。
金议员询问金融监管机构是否在核实自查表的简单“是·否”回答之外,还查看了相关证据。对此,李委员长回应:“在此次事件发生后,我们迅速要求对这12项进行检查,除了这些之外,还需要进行额外的检查,并在收到结果后再次报告整体情况。”
金议员呼吁:“所有金融机构都应重新检查至少一年的记录,并应报告具体的检查周期和发现情况,而不仅仅是简单的‘是·否’。”
※ 本报道经人工智能(AI)系统翻译与编辑。












