

【图片来源 韩联社】
20日,在持续零下的严寒天气中,游客于江原道代表性冬季庆典“2026洪川江冰冻节”活动现场体验冰上垂钓。

《 亚洲日报 》 所有作品受版权保护,未经授权,禁止转载。
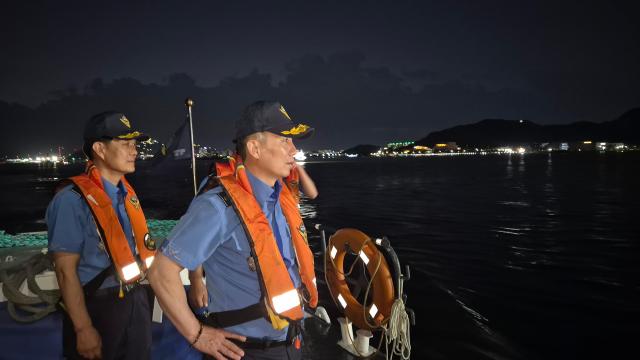
木浦海洋警察署长崔元植于9月18日乘坐沿海救助船,检查木浦港主要航道和钓鱼船作业海域的安全管理情况,以应对中秋假期和秋季钓鱼季的到来。 中秋假期与秋季钓鱼季重叠,木浦海警针对钓鱼船乘客增加进行了现场安全管理。木浦海洋警察署于19日表示,署长崔元植于18日亲自前往钓鱼船主要作业现场,检查海洋事故预防的安全管理情况。此次检查是为了提前识别中秋假期期间可能增加的钓鱼客流量和秋季钓鱼季的潜在风险。崔署长首先检查了北港派出所,了解钓鱼船使用的港口和码头的安全管理情况。随后,他亲自乘坐沿海救助船,查看木浦港主要航道的风险因素,并重点检查了和平广场和三湖地区的钓鱼活动安全管理情况。崔署长还与现场的钓鱼船业者进行了交流,听取他们在作业过程中遇到的困难和安全管理问题,并关注需要改进的事项。他特别强调,为了减少事故发生时可能导致的人身伤害,务必严格遵守钓鱼船的安全规定,如穿救生衣和管理乘员名单。崔元植木浦海洋警察署长表示:“由于秋季钓鱼季与中秋假期重叠,钓鱼客增加带来的事故风险上升,因此提前进行现场检查至关重要。”他还表示:“我们将全力以赴做好航道管理和危险区域巡逻,确保公众能够安心享受钓鱼活动。”此外,木浦海警预计中秋假期和秋季钓鱼季将导致钓鱼船乘客增加,因此将加强对港口和主要作业海域的安全管理,以预防海洋事故的发生。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-09-19 13:04:00
5月6日,Kakao合规负责人赵锡英(左)与警察厅电信诈骗综合应对组长吴昌培(右)在警察厅会议室签署合作协议,旨在预防和根除钓鱼犯罪。Kakao与警察厅合作,强化钓鱼犯罪的应对体系,提升平台安全。随着通过社交媒体和即时通讯工具的犯罪迅速增加,双方将通过共享数据和技术手段,提升应对速度和准确性。5月6日,Kakao宣布与警察厅签署了“钓鱼犯罪预防及根除合作协议”。此协议旨在应对通过在线平台扩散的各种钓鱼犯罪,如电话诈骗和投资骗局。根据协议,Kakao将利用警察厅提供的最新犯罪数据,优化其服务政策和用户保护流程。用户举报后,Kakao将立即采取保护措施。警察厅电信金融诈骗综合应对组长吴昌培表示:“在钓鱼和新型诈骗犯罪通过平台扩散的情况下,与Kakao的合作将成为保护国民的重要契机。我们将继续加强与民间企业的合作。”为阻止犯罪手段,警察厅将共享犯罪电话号码,Kakao则限制这些号码注册的账户使用,从而预防进一步犯罪。此次合作标志着从事后应对向平台前期预防的转变。Kakao计划通过数据共享,及早发现可疑迹象并迅速应对。随着新型诈骗手段的增加,平台企业的责任也在扩大。Kakao此前已通过AI检测、账户认证和可疑活动阻止等技术措施进行应对,并通过此次协议进一步加强与政府和调查机构的数据合作。Kakao合规负责人赵锡英表示:“Kakao一直致力于提供安全的使用环境。通过与警察厅的合作,我们将建立更快速和高效的应对体系,持续增强用户保护能力。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-06 17:09:29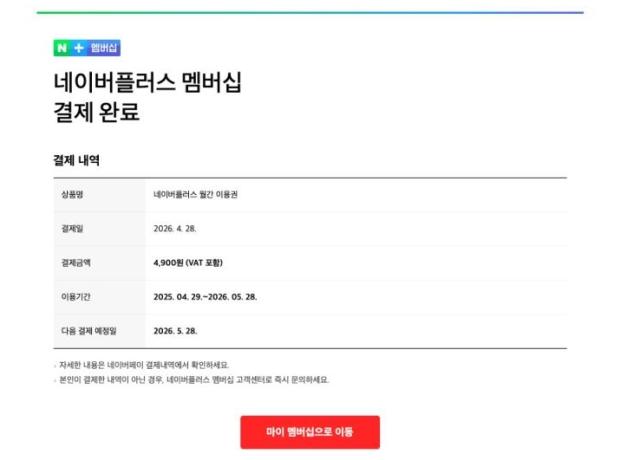
会员钓鱼邮件 钓鱼域名利用收件人的邮箱信息,使得访问时该账户ID似乎被自动填入。这种方式让用户在已登录状态下误以为是在进行安全确认。 钓鱼页面的设计与实际的Naver ID安全设置界面相似,并非普通登录页面,而是伪装成“密码确认”页面,用户容易误认为这是正常的安全程序。 Naver已提醒用户,如果已在该钓鱼页面输入账户信息,应立即更改Naver账户密码。同时,还需更改在其他网站上使用相同ID和密码的账户密码。 此次事件显示,钓鱼攻击已从简单的垃圾邮件发展到精细模仿真实服务支付通知和安全确认程序的程度。尤其是定期支付和会员服务,用户对支付通知反应敏感,因此容易被攻击者利用。 用户在收到邮件时,应避免直接点击邮件正文中的按钮,而是应直接访问Naver应用或官方网站确认支付记录。收到可疑邮件时,应先检查发件地址、官方图标和链接地址,并避免在陌生页面输入密码。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-17 09:19:59
2026年第二季度钓鱼短信趋势图 安랩于15日发布报告称,2026年第二季度最常见的钓鱼短信攻击类型为“贷款诈骗”。分析显示,随着传统钓鱼手法的日益精细化,贷款诈骗和消息引诱型攻击迅速增加。 根据安랩当天发布的《2026年第二季度钓鱼短信趋势报告》,攻击类型的占比中,贷款诈骗占62.68%,位居第一。其次是:△Telegram冒充(17.38%) △金融机构冒充(8.97%) △政府及公共机构冒充(6.60%) △招聘诈骗(2.22%) △快递公司冒充(1.37%) △家庭成员冒充(0.51%) △公募股申购伪装(0.27%) △请柬伪装(0%)。 特别是贷款诈骗和Telegram冒充分别较上季度增长了162%和71%,显示出显著的上升趋势。相反,家庭成员冒充和请柬伪装类型则分别下降了31%和96%。 贷款诈骗从上季度的第二位上升至本季度的第一位。攻击者通过“紧急支持”、“低利率”、“高额度”等字眼吸引用户注意,然后在短信中插入消息ID,引导用户进入一对一咨询群。随后,攻击者要求提供个人信息,或以贷款为名要求预付款或手续费转账。 攻击者最常冒充的行业是金融机构,金融机构冒充占整体的52.92%,政府及公共机构(38.96%)、物流公司(8.12%)紧随其后。 安랩表示,许多案例中,攻击者冒充银行、信用卡公司、证券公司等,伪装成需要立即处理的贷款批准、提款通知、卡片使用、异常交易等情况,混淆用户判断。 在钓鱼尝试方式中,移动消息引诱占比最高,达到43.89%。其次是URL插入(40.33%)、电话引导(14.86%)、短信回复引导(0.92%)。 与去年第四季度和今年第一季度分别占98.99%和81.36%的URL插入型攻击相比,攻击方式正在多样化,开始利用消息、电话等多种渠道。安랩分析认为,攻击者通过多渠道结合使用来规避检测,提高攻击成功率。 ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-07-15 08:48:00











