
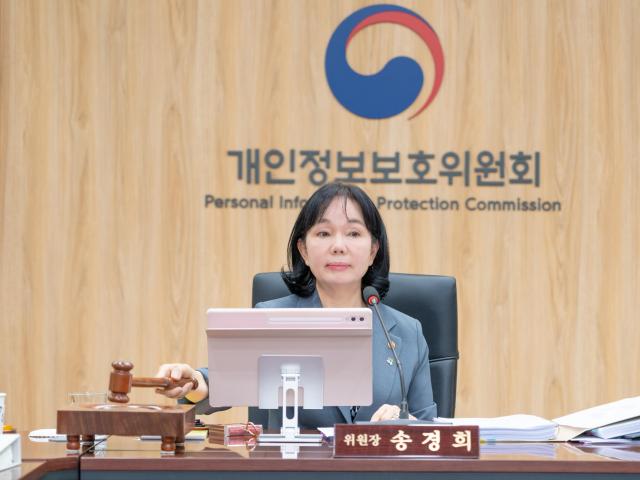
个人信息保护委员会(个人信息委)对쿠팡处以6246亿8100万韩元的罚款,认为这并非简单的黑客事件,而是企业在基本个人信息保护义务上的全面疏忽。调查发现,不仅存在个人信息泄露,还有非法收集个人信息、妨碍调查、违反个人信息销毁义务等多项违规行为,因此做出了超过之前最大罚款SK电信的处罚决定。
宋京熙在11日的新闻发布会上表示:“此次事件并非高级黑客行为,而是由于认证签名密钥管理和访问控制等基本安全管理体系不足所导致的。”她强调:“无论是国内企业还是国际企业,我们都将依据法律和原则做出相应的处罚。”
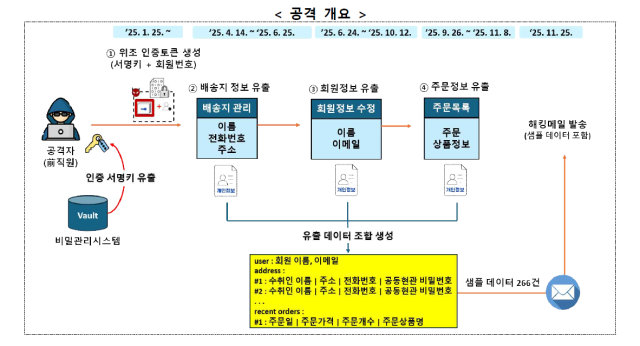
事件始于去年11月20日,쿠팡因收到黑客的威胁邮件而报告了个人信息泄露的事实。个人信息委随即于次日展开调查,并考虑到这是一个众多国民使用的生活基础设施平台,联合韩国互联网振兴院(KISA)成立了专项工作组(TF)进行集中调查。
调查结果显示,黑客是去年年底离职的쿠팡前员工,他利用在职期间开发的替代认证体系的签名密钥,自今年4月至11月期间多次访问会员信息修改、配送地址管理、订单列表页面等,窃取个人信息。泄露规模达3322万名会员及至少433万名非会员的配送信息主体,合计约3755万条。
个人信息委特别认为,쿠팡在安全措施上的义务违反是一个严重问题。认证签名密钥以明文形式管理,且在相关员工离职后未立即废弃或更换该密钥。尽管在攻击期间发生了高达1亿4800万次的异常访问和流量急剧增加,但未能及时发现,且未对异常迹象进行进一步分析。个人信息委表示:“连攻击事实都未能察觉,意味着访问控制未能正常运作。”
在泄露后的应对措施上,个人信息委也认为其不够充分。쿠팡在意识到进一步泄露后,未在法定72小时内通知相关方,并且对非会员的配送信息主体在个人信息委多次要求下也未告知泄露事实。退会会员的个人信息与内部规定不符地被保留,部分信息实际泄露,调查过程中在资料保全命令后删除网页访问日志或维持自动删除政策,导致事故原因难以查明。个人信息委决定对妨碍调查的行为进行控告。
此外,个人信息委还发现,쿠팡在运营“쿠팡伙伴”时,未经用户同意收集了约1117万名用户的第三方网站及应用访问记录,并与会员编号一同保存。个人信息委指出,쿠팡在收集个人在线活动记录以进行定制广告时未具备法律依据,且对广告合作伙伴的所谓“绑架广告”管理不当,因此对相关违规行为追加罚款2011亿600万韩元。
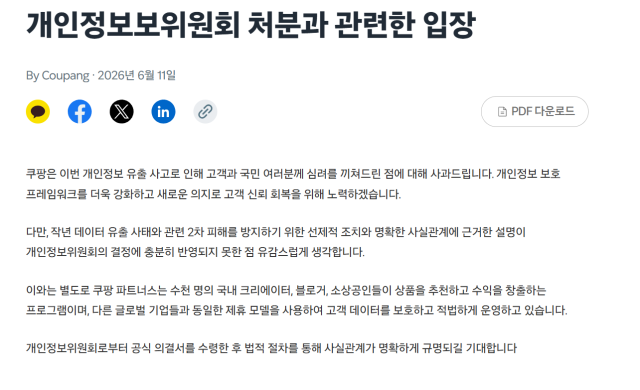
쿠팡对个人信息委的决定表示遗憾。公司表示:“与数据泄露事件相关的二次损害防止的前瞻性措施和基于明确事实的说明未能充分反映在个人信息委的决定中。”并期待在收到正式决议后,通过法律程序明确事实。此外,쿠팡伙伴也表示其运营是基于与全球企业相同的合法合作模式。
※ 本报道经人工智能(AI)系统翻译与编辑。












