
OpenAI于23日宣布,将扩大其利用人工智能(AI)支持软件漏洞响应全过程的网络安全倡议‘晨曦(Daybreak)’。
‘晨曦’的目标不仅限于发现软件漏洞,还包括验证、风险评估、补丁开发、测试和发布等全过程的AI支持。
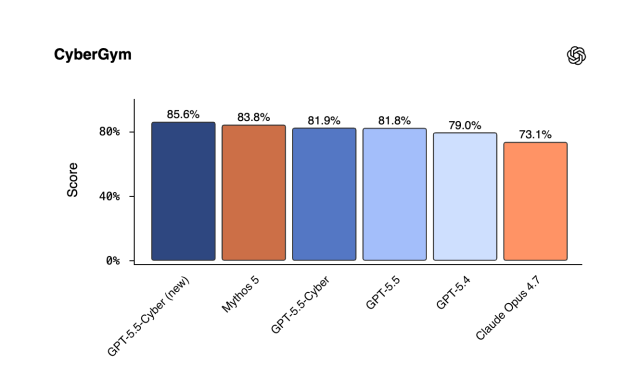
针对经过验证的防御专家,OpenAI有限度地发布了‘GPT-5.5-网络(GPT-5.5-Cyber)’正式版本。GPT-5.5-网络能够分析大规模代码库中的安全相关组件和攻击路径,并在受控环境中验证漏洞,支持补丁的开发和测试。在评估已知漏洞再现能力的网络安全基准‘CyberGym’中,GPT-5.5-网络的表现为85.6%,高于GPT-5.5的81.8%。
OpenAI还推出了‘晨曦网络合作伙伴计划’,以支持安全软件和服务公司将GPT-5.5和‘网络可信访问(Trusted Access for Cyber)’应用于客户产品和服务。OpenAI计划与参与企业共同持续加强安全装置、监控体系和防止滥用的标准。
为了支持开源生态,OpenAI还启动了‘修补地球(Patch the Planet)’计划。OpenAI与安全研究公司Trail of Bits合作,帮助安全研究人员利用先进的AI模型和Codex Security验证和修补开源项目的漏洞。HackerOne和Calif负责漏洞分类、协调公开和额外漏洞探索。
目前已有30多个开源项目表示参与意向。初期参与项目包括互联网数据传输工具cURL、开源编程语言Go和Python、软件供应链安全项目Sigstore、加密库pyca/cryptography等。参与项目将获得ChatGPT专业版使用权、条件性Codex Security使用权限和API积分等支持。
OpenAI表示已与澳大利亚、加拿大、法国、德国、日本及欧洲联盟网络安全局(ENISA)建立了网络可信访问伙伴关系。上个月,OpenAI还与韩国政府建立了伙伴关系。当时,OpenAI首席战略官杰森·权(Jason Kwon)强调:“希望韩国的主要防御主体能够利用这一点,加强共同安全和公共安全,与政府、公共机构和企业紧密合作。”此外,OpenAI还在扩大与英国政府在网络安全及测试评估领域的合作。
OpenAI相关人士表示:“‘晨曦’将连接最先进的AI模型、安全工具、开源维护者、安全企业和关键基础设施运营机构,提高应对网络威胁的能力,最终目标是建立更安全的软件和更强的网络恢复力环境。”
※ 本报道经人工智能(AI)系统翻译与编辑。












