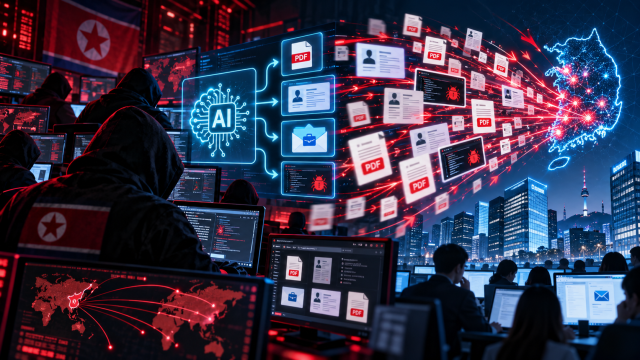
国际社会对朝鲜信息技术(IT)人力和网络外汇收入网络的额外制裁正在加大,但韩国政府近两年来未新增对朝鲜的网络独立制裁对象。
根据11月2日外交部对朝鲜独立制裁现状的报告,政府最后一次指定网络领域制裁对象是在2024年12月30日。当时将15名朝鲜外籍IT人员和1个相关机构列入制裁名单,之后22个月内未有新的指定。自去年5月以来,整体对朝鲜的独立制裁也没有新增。自现政府上任以来,至今没有进行过一次新的指定。
这些措施是由于朝鲜的网络威胁急剧增加。美国联邦调查局(FBI)在上个月31日宣布,朝鲜从全球最大的虚拟资产交易所币安盗取了超过600亿美元的虚拟资产,折合人民币约80亿元。在韩国,受害的可疑案例也层出不穷。警方安全调查局正在调查去年朝鲜IT人员伪装身份在国内民营企业就业的案件。
针对金融行业的朝鲜IP地址大规模访问也被检测到。金融监管机构在上个月21日确认,来自朝鲜IP地址的针对金融公司和虚拟资产交易所的扫描性访问达440万4101次,并已请求相关机构进行安全检查。
政府也在加强应对朝鲜网络安全威胁的国际合作。政府在上个月28日参与了支持美国、澳大利亚等国制裁措施的联合声明。今年7月,政府与美国、日本、英国等国共同发布了关于朝鲜IT人员伪装就业手法的联合警报,并以韩美日为中心运营朝鲜网络威胁应对工作组。
然而,尽管韩国是多国制裁监测团队(MSMT)的参与国和联合声明的签署国,但并未进行新的制裁对象指定。
朝鲜IT人员通过更改身份和所属机构在海外企业伪装就业,并利用名义账户和虚拟资产,因此制裁名单的更新滞后可能导致国内企业和金融机构的筛选标准无法跟上实际活动网络的变化。
尤其是在朝鲜的网络外汇收入规模不断扩大,主要国家不断更新制裁名单的情况下,各部门之间的协调却长期停滞,导致国际社会的后续措施仅停留在支持的层面。
政府在上个月初针对DMZ地雷爆炸事故的应对方案中考虑了对朝鲜的网络独立制裁。然而,统一部部长郑东泳在国会国政审查中表示:“统一部认为制裁并不是解决方法,这是基本的想法”,对此持消极态度。外交部正在审查制裁的必要性,而统一部则表现出谨慎态度,讨论已持续一个多月仍处于协商阶段。
外交部已表示正在审查额外的网络制裁,因此此次币安黑客事件可能会加速对朝鲜网络制裁的讨论。
外交部官员当天表示,币安黑客事件对额外独立制裁讨论的影响“难以预判”,但强调“正在应对与非军事区(DMZ)地雷爆炸事故无关的网络黑客等问题,并且也在进行(制裁的)额外审查”。
※ 本报道经人工智能(AI)系统翻译与编辑。