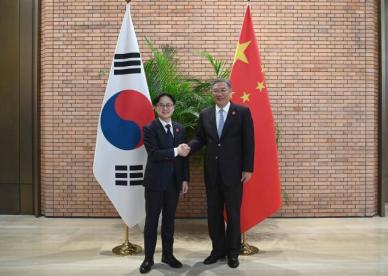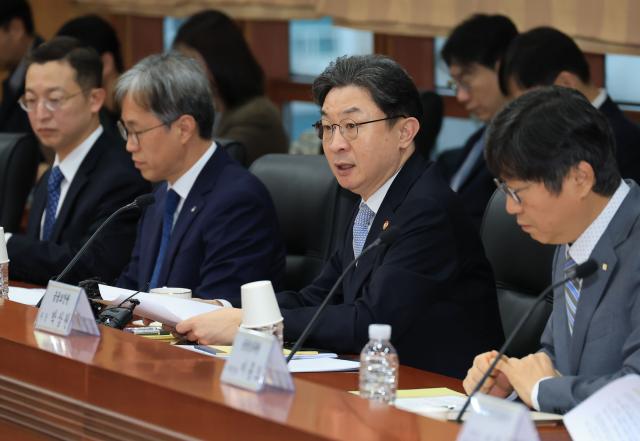
李亿权在金融安全局召开《AI时代安全体系创新全金融行业会议》时发言。[照片=联合新闻]
金融监管机构将对约580家金融公司进行全面安全检查。检查内容包括安全网络和内部控制体系,若发现重大管理失职或应对不力,将追究最高管理者(CEO)的责任。
金融委员会于5日在首尔汝矣岛金融安全局召开《AI时代安全体系创新全金融行业会议》,并宣布了这一方针。
此次措施是针对金融行业普遍发生的安全事件。过去一个月内,37家金融机构泄露了约47万3000条信息。一些小型虚拟资产交易所和电子金融公司、在线投资公司也发生了管理资金被盗事件,盗窃金额约为1亿韩元。
监管机构还将对CEO和信息安全首席官(CISO)等内部控制体系进行全面调查。根据检查结果,计划在明年第一季度制定并实施《安全内部控制指南》。
李亿权委员长对频繁发生的安全事件表示,这是“对我们金融系统安全体系全面转型的严峻警告”。他强调:“对于重大管理失职或应对不力,将根据相关法律严格追究包括CEO在内的管理层的责任。”
※ 本报道经人工智能(AI)系统翻译与编辑。