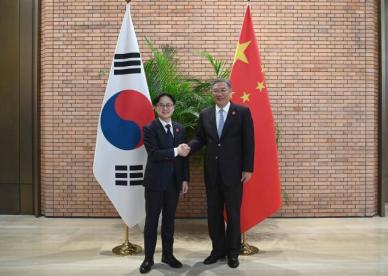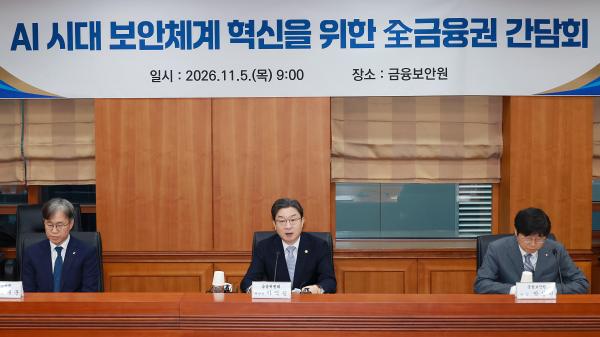
金融委员会主席李亿权于5日在首尔汝矣岛金融安全院汝矣岛分院召开了关于AI时代安全体系创新的全金融行业座谈会,讨论了建立金融行业坚固安全体系的实践课题和制度改善事项。[照片=金融委员会]
金融监管机构正在扩大金融公司之间的威胁信息共享,以应对利用人工智能(AI)进行的黑客攻击,并推动解除网络分离监管。专家建议,应根据攻击速度提升安全人员的专业性和应对程序,同时在解除网络分离时应调整保护困难的数据和服务的时机。
根据金融委员会于5日发布的安全体系创新方案,金融公司捕捉到的攻击迹象将迅速通知其他金融公司,信息共享机制将得到加强。除了金融监督院和金融安全院掌握的威胁信息外,各金融公司还将共享其检测到的入侵尝试信息。计划在下月进行试点运行,目标是在明年第一季度投入使用。
关键在于能否跟上攻击速度。一位信息安全专家强调:“利用AI进行的攻击以机器的速度进行,如果人类逐一确认并做出决策,可能会错失应对的黄金时间。”因此,必须同时改善安全人员的专业性和应对程序。
金融监管机构还计划全面解除基于AI的防御能力的网络分离监管。金融委员会决定成立讨论此事的工作组(TF)。网络分离是将内部业务网络与外部互联网网络分开的措施,虽然可以阻止外部入侵,但也被指责限制了生成型AI和云的使用。
不过,也有建议指出,应考虑不同数据和服务所需的保护水平。高丽大学信息安全研究生院教授任钟仁表示:“应以解除网络分离为原则,但对于当前防御水平难以充分保护的特定数据或内部服务,可以例外地推迟解除时机。”
※ 本报道经人工智能(AI)系统翻译与编辑。